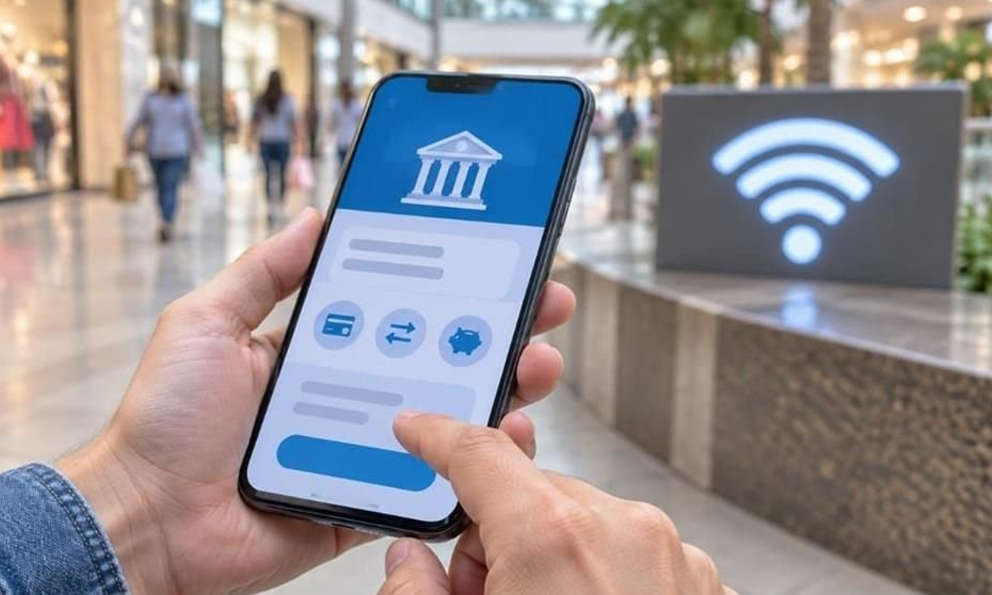
Consultar la banca en línea desde el wifi gratuito de una plaza comercial puede exponer contraseñas y datos de tarjetas, advirtió Nicole Filippetti, especialista en ciberseguridad de University of Advanced Technologies (UNIAT). La advertencia se da en el contexto de una serie de fallas tecnológicas en Estados Unidos que afectaron en los últimos días a plataformas digitales, servicios bancarios y operaciones aéreas.
La recomendación de evitar estas conexiones al hacer operaciones bancarias se extiende a las redes públicas de supermercados, cafeterías y otros establecimientos.
Para quienes trabajan fuera de la oficina, Filippetti recomendó no abrir correos corporativos ni consultar documentos confidenciales desde una red pública. La precaución aplica tanto si se utiliza una computadora personal como si se trabaja con un equipo de la empresa.
"Normalmente, cuando nosotros estamos en nuestras oficinas, pues el de sistemas se encarga de tener un ambiente controlado. Pero cuando no estamos en casa, cuando no tenemos una oficina, pues realmente no tenemos un ambiente controlado", explicó.
Por separado, la especialista advirtió sobre los ataques a proveedores tecnológicos que prestan servicio a varias compañías. Si una plataforma compartida resulta comprometida, explicó, el código malicioso puede capturar los datos que los usuarios introducen al iniciar sesión o hacer un pago, como contraseñas, números de tarjeta, fechas de vencimiento y códigos de seguridad.
Con esos datos, señaló, los atacantes pueden realizar cargos no autorizados. El riesgo también alcanza a las operaciones con criptomonedas, pues una plataforma comprometida puede facilitar el desvío de fondos.
En México, advirtió Filippetti, los ataques a través de terceros también representan un riesgo para la industria manufacturera. En una fábrica, las consecuencias pueden ir más allá del robo de información: una intrusión puede detener líneas de producción y dar pie a exigencias de rescates millonarios. La especialista explicó que el punto de entrada no siempre está en los sistemas de la propia fábrica, sino en los de una empresa con la que mantiene una relación comercial.
"Entran por un proveedor más pequeño, por un cliente, por lo general los proveedores que van a planta, que tienen que conectar sus equipos y entonces hacen un paro de cadena de suministro", explicó.
Filippetti identificó la falta de capacitación como una de las principales debilidades de las organizaciones y llamó a las empresas mexicanas a invertir tanto en equipos especializados como en la preparación del personal. Señaló que la protección no debe limitarse a los sistemas de la oficina: quienes trabajan fuera de las instalaciones también necesitan saber qué información pueden consultar desde otras conexiones y cómo actuar ante solicitudes sospechosas.
El cuidado de la información, añadió, debe formar parte de la rutina de trabajo, desde la elección de la red hasta el manejo de archivos confidenciales.
"Muchos de los ataques inician por un clic y por una persona que no sabía que tenía que darle ese clic a ese link, a ese mensaje, a esa llamada", afirmó.